翻墙网关隔离定位原理
 Aiden Russell·2026年10月29日·1 min
系统地解析翻墙网关的隔离与定位原理,包括网络分段、代理与跳板、日志与溯源等关键机制。
the article body in Markdown:
翻墙网关是一种在企业、机构或个人网络中,用于实现外部网络访问控制、数据分发与安全审计的核心设备。要理解其“隔离定位”的原理,需要从网络结构、数据流向、以及事件追溯三个维度入手。下面从概念、关键组件、工作流程、对比分析以及场景应用等方面进行系统阐述。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
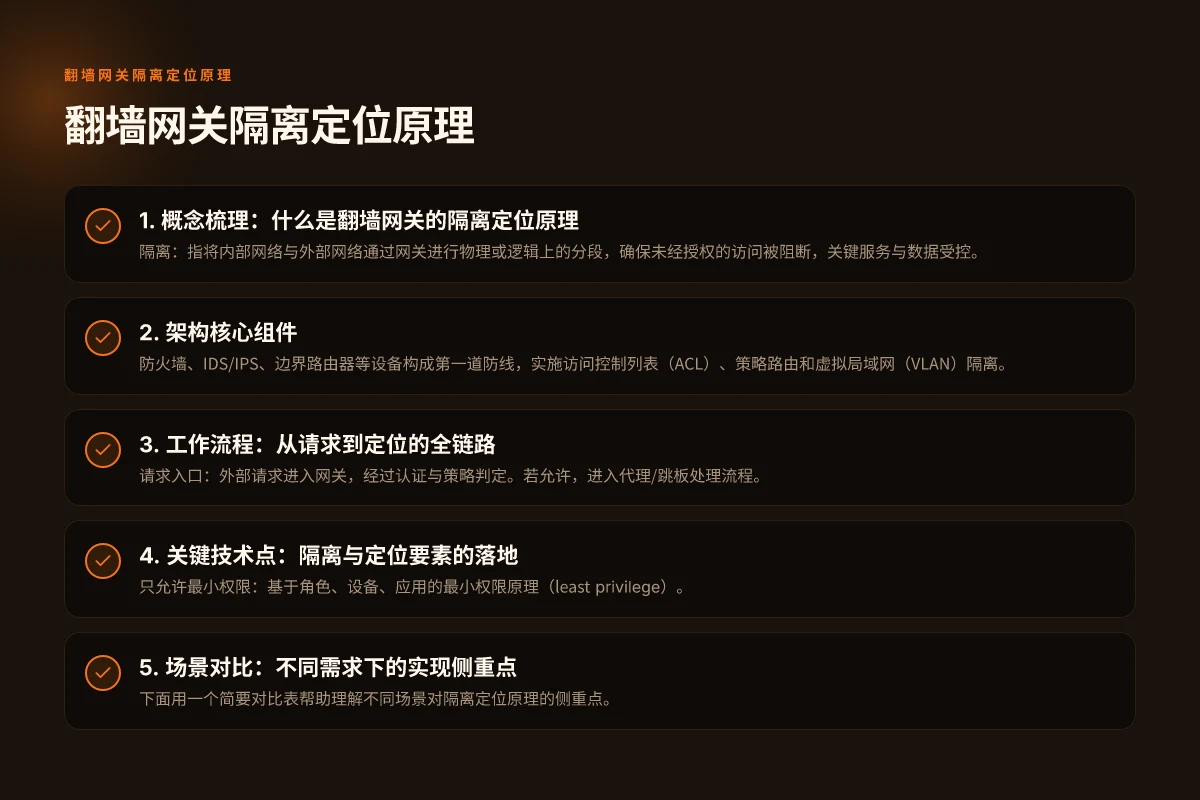
1. 概念梳理:什么是翻墙网关的隔离定位原理
- 隔离:指将内部网络与外部网络通过网关进行物理或逻辑上的分段,确保未经授权的访问被阻断,关键服务与数据受控。
- 定位:在发生通信、异常或攻击时,通过日志、流量特征和行为分析,快速定位问题源头、受影响对象及路径。
- 原理要点:
- 网络分段与策略控制:将不同信任等级的区域分离,设置不同的访问策略(允许、拒绝、限速、审计等)。
- 代理/跳板机制:通过代理服务器或跳板机实现请求转发、身份认证及数据转换,隐藏内部拓扑。
- 流量可观测性:对出入网流量进行采集、分析和告警,便于定位安全事件。
- 日志与溯源:将关键事件、配置变更、用户行为记录到集中日志库,支持事后回溯。
2. 架构核心组件
2.1 网络分段与边界设备
- 防火墙、IDS/IPS、边界路由器等设备构成第一道防线,实施访问控制列表(ACL)、策略路由和虚拟局域网(VLAN)隔离。
- 通过DMZ、内网、外网分区实现不同信任水平的物理或逻辑分离。
2.2 代理/跳板(Gateway/Proxy)
- 正向代理:代表内部客户端向外部发起请求,隐藏真实源地址,便于审计。
- 反向代理:对外暴露的服务背后由内部服务器组提供,统一对外入口、负载均衡与保护。
- 跳板机:作为被信任的中介点,进行强认证、会话管理与任务分发。
2.3 认证与密钥管理
- 支持多因素认证(MFA)、证书、令牌等方式,确保只有授权主体可以通过网关。
- 会话密钥与对称/非对称加密用于保护传输与数据完整性。
2.4 日志与监控系统
- 集中日志:事件日志、审计日志、网络元数据、访问记录等统一落地。
- 实时告警:异常行为、策略越界、异常流量等即时告警。
- 安全信息与事件管理(SIEM)集成,支持规则引擎和可视化分析。
2.5 流量分析与定位引擎
- 基线建模:对正常业务流量建立行为基线,识别偏离。
- 特征提取:提取会话、包头、应用协议、行为特征等用于分类和定位。
- 演化分析:结合历史事件对新威胁进行快速定位与溯源。
3. 工作流程:从请求到定位的全链路
- 请求入口:外部请求进入网关,经过认证与策略判定。若允许,进入代理/跳板处理流程。
- 数据转发与封装:网关对请求进行协议转换、数据加密/解密、路径重写等,确保内部拓扑不被暴露。
- 访问审计与策略执行:每次会话都被策略引擎评估,必要时触发限速、降级或阻断。
- 日志收集与关联分析:会话元数据、行为特征、事件标签被汇聚到日志系统,便于后续定位。
- 事件定位:出现异常时,运维或安全人员以日志、流量镜像、告警上下文为线索,追踪源头、影响对象及路径。
- 问题溯源与处置:定位后进行根因分析、回滚策略、补救措施以及安全演练。
4. 关键技术点:隔离与定位要素的落地
策略语义清晰化
只允许最小权限:基于角色、设备、应用的最小权限原理(least privilege)。
明确的数据分级与流向控制:对敏感数据制定严密的出入规则。
多层身份与会话管理
认证在入口完成,后续工作流保持会话状态,避免重复授权。 翻墙神器:揭开翻墙工具的原理、用途与使用注意
对会话进行绑定设备指纹、区域信息、时间窗等上下文,提升定位准确度。
安全的代理设计
代理必须具备透明性与可观测性,日志级别应覆盖请求头、主体、应用层数据摘要等。
对于跳板机,要求强认证、一次性口令、密钥轮换与会话超时等安全策略。
日志与溯源能力 翻墙的工作原理
日志字段规范化,统一时间戳、源/目标、协议、用户标识、动作、结果等。
日志保留策略要符合法规,支持跨系统的相关性查询。
流量可视化与告警策略
通过图形化界面展示应用拓扑、流向、异常热点等。
告警分级机制,避免偌大流量中“噪声”过多,影响定位效率。 翻墙的DNS设置
合规与隐私保护
对于涉及个人数据的日志和流量,需要有脱敏、最小化收集和访问控制。
5. 场景对比:不同需求下的实现侧重点
下面用一个简要对比表帮助理解不同场景对隔离定位原理的侧重点。
- 企业内控型网关
- 侧重点:严格的身份认证、最小权限、内部服务分段、日志全量收集。
- 公有云环境中的翻墙网关
- 侧重点:跨区域、跨租户的路由与策略统一、强审计、跨云日志聚合。
- 远程办公场景
- 侧重点:用户友好认证、低延迟访问、会话保持与设备合规性检查。
- 高安全级别行业(金融、政府)
- 侧重点:高强度最小权限、细粒度会话控制、深度溯源、完整的事件链追踪。
| 场景 | 关键关注点 | 实现要点 | 风险点 |
|---|---|---|---|
| 企业内控型 | 身份与权限、分段 | 多因素认证、ACL、VLAN、集中日志 | 配置复杂度高、运维成本大 |
| 公有云多租户 | 跨域隔离、可观测性 | 统一策略、跨区域日志、云原生集成 | 秘钥泄露、跨租户数据误放 |
| 远程办公 | 访问体验、设备合规 | SAAS/本地混合、会话保持、动态风险评估 | 设备信任度波动、网络波动影响 |
| 高安全行业 | 全链路溯源 | 深度日志、事件链、强审计 | 性能压力大、数据合规难度高 |
6. 常见误解与纠错
- 误解:隔离等同于阻断一切访问。
- 纠错:隔离是控风险的策略基石,但仍需在业务允许的范围内提供必要的可用性与访问性。合理的分区、跳板和代理组合才能实现安全与高效共存。
- 误解:日志越多越好。
- 纠错:日志要有结构化、可检索性和相关性。过多无关日志会掩盖关键线索,降低定位效率。
- 误解:定位只看流量就够。
- 纠错:定位需要综合应用日志、认证记录、配置变更、告警上下文,以及历史行为模式,形成可追溯的事件链。
7. 实践建议与最佳实践
- 先做安全基线:建立网络分段、最小权限、强认证与日志规范化。
- 引入零信任元素:无默认信任,通过持续的身份、设备、行为评估来授权访问。
- 加强可观测性:确保跨系统、跨云的日志一致性和时钟对齐,方便跨源查询。
- 定期演练:进行应急响应演练和溯源演练,提升实际定位效率。
- 关注法规合规:保持日志保留周期、数据脱敏策略与隐私保护的合规性。
8. 结论与推荐
翻墙网关的隔离定位原理核心在于通过分段/边界控控、代理跳板实现受控访问,并以强大的日志、监控和溯源能力支持快速定位与处置。企业在设计与运维中,应把“最小权限、强认证、全面可观测、可溯源”作为长期目标,通过持续的评估与演练,提升整体的安全性与运维效率。若你正在架构或优化翻墙网关,建议从明确的安全策略、统一的日志标准、以及高效的告警与溯源流程入手,逐步实现从隔离到定位的闭环。